Nhu cầu truy cập vào máy tính tại nhà, máy chủ lưu trữ dữ liệu hoặc camera nội bộ khi ra ngoài ngày càng trở nên phổ biến. Tuy nhiên, việc mở cổng modem mạng truyền thống vừa phức tạp, vừa đối mặt với rào cản mạng CGNAT của nhà mạng, đồng thời mở ra nguy cơ bị các công cụ quét mã độc trên Internet tấn công liên tục.
Tailscale ra đời như một giải pháp đột phá xây dựng trên nền tảng giao thức mã hóa WireGuard hiện đại. Ứng dụng giúp bạn tạo lập một mạng riêng ảo dạng lưới chỉ trong vài phút, kết nối liền mạch mọi thiết bị cá nhân ở bất cứ nơi đâu mà không cần can thiệp vào router.
Sau khi thiết lập thành công mạng VPN nội bộ, bạn có thể triển khai thêm các dịch vụ giải trí cá nhân để thưởng thức ở bất kỳ đâu. Tham khảo bài viết hướng dẫn dựng music server với Navidrome và Tailscale để tự truyền phát kho nhạc chất lượng cao từ xa an toàn.
So sánh mô hình VPN truyền thống và Mesh VPN Tailscale
Khác với các giải pháp mạng riêng ảo truyền thống buộc toàn bộ lưu lượng phải đổ về một máy chủ trung tâm, kiến trúc mạng lưới ngang hàng của Tailscale mang lại hiệu quả vượt trội về tốc độ và tính bảo mật.
| Tiêu chí kỹ thuật | VPN truyền thống (OpenVPN / IPsec) | Mesh VPN (Tailscale WireGuard) |
|---|---|---|
| Mô hình định tuyến | Tập trung qua một máy chủ duy nhất | Mạng lưới ngang hàng trực tiếp giữa các máy |
| Yêu cầu cấu hình router | Phải mở cổng mạng và cần IP tĩnh | Không cần mở cổng, tự động đục lỗ NAT |
| Độ trễ đường truyền | Cao do luồng dữ liệu phải đi đường vòng | Thấp nhất có thể nhờ kết nối trực tiếp |
| Giao thức mã hóa lõi | OpenSSL phức tạp, tiêu tốn CPU | WireGuard hiện đại, cực kỳ nhẹ và nhanh |
Cài đặt Tailscale trên hệ điều hành Linux
Tailscale cung cấp tập lệnh cài đặt tự động tương thích với hầu hết các bản phân phối Linux phổ biến hiện nay. Mở cửa sổ dòng lệnh Terminal và thực thi lệnh sau:
curl -fsSL https://tailscale.com/install.sh | sh
sudo tailscale up
Sau khi chạy lệnh trên, màn hình dòng lệnh sẽ xuất hiện một đường dẫn liên kết xác thực duy nhất. Bạn chỉ cần sao chép liên kết đó và mở trên trình duyệt web để đăng nhập bằng tài khoản Google, Microsoft hoặc GitHub của bạn.
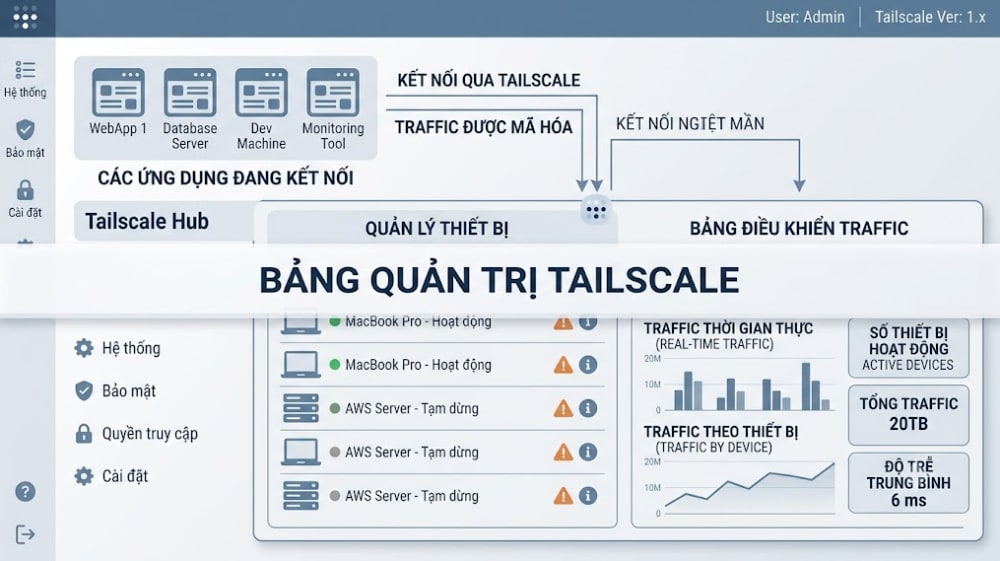
Ngay khi xác thực hoàn tất, thiết bị sẽ được cấp một địa chỉ IP ảo cố định thuộc dải mạng 100.x.y.z và tên miền nội bộ tương ứng trong mạng Tailnet của bạn.
Biến máy chủ Linux thành Subnet Router để truy cập toàn mạng LAN
Nếu trong nhà bạn có các thiết bị không thể cài đặt Tailscale trực tiếp như máy in văn phòng, camera IP hoặc bộ lưu điện, bạn có thể biến một máy tính Linux thành cổng chuyển tiếp cho toàn bộ mạng nội bộ.
Trước tiên, cho phép chuyển tiếp gói tin IP trong nhân hệ điều hành Linux:
echo 'net.ipv4.ip_forward = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
sudo sysctl -p /etc/sysctl.d/99-tailscale.conf
Khởi động lại Tailscale và quảng bá dải mạng nội bộ tại nhà (ví dụ dải mạng 192.168.1.0/24):
sudo tailscale up --advertise-routes=192.168.1.0/24Sau cùng, truy cập vào trang quản trị web của Tailscale trên trình duyệt, tìm đến thiết bị Linux vừa cài đặt, chọn mục Edit route settings và đánh dấu chấp thuận dải mạng nội bộ vừa khai báo.
- WireGuard: Giao thức mạng riêng ảo thế hệ mới sử dụng mật mã học hiện đại với cấu trúc mã nguồn cực kỳ gọn gàng.
- NAT Traversal: Kỹ thuật vượt qua các thiết bị chuyển dịch địa chỉ mạng để hai máy tính có thể kết nối ngang hàng trực tiếp với nhau.
- CGNAT: Giải pháp nhà mạng gom hàng nghìn khách hàng dùng chung một địa chỉ IP công cộng, ngăn cản việc mở cổng modem thông thường.
- Subnet Router: Thiết bị đóng vai trò làm cầu nối mạng cho phép các máy trong mạng VPN truy cập vào toàn bộ dải địa chỉ IP cục bộ phía sau.
Tailscale hoạt động gần như hoàn hảo trong việc tự động đục lỗ qua các lớp tường lửa phức tạp nhờ máy chủ điều phối đám mây. Tuy nhiên, nếu hai thiết bị đều nằm sau những mạng doanh nghiệp có tường lửa đối xứng nghiêm ngặt chặn toàn bộ gói tin UDP, lưu lượng bắt buộc phải đi qua các máy chủ chuyển tiếp trung gian DERP relay của Tailscale. Trong kịch bản bất khả kháng này, tốc độ truyền tải tệp tin dung lượng lớn có thể bị suy giảm đáng kể so với kết nối ngang hàng trực tiếp thông thường.