Đội ngũ phát triển WordPress vừa chính thức phát hành bản vá bảo mật khẩn cấp nhằm xử lý lỗ hổng thực thi mã từ xa cực kỳ nghiêm trọng. Lỗ hổng này phát sinh từ cơ chế xử lý dữ liệu đầu vào chưa được làm sạch triệt để tại cổng tiếp nhận REST API của hệ thống.
Kẻ tấn công có thể gửi các chuỗi truy vấn được thao túng đặc biệt tới các điểm cuối công khai mà không cần vượt qua bất kỳ bước xác thực tài khoản nào. Thông qua việc chèn mã độc vào bộ nhớ đệm hoặc tệp cấu hình, hacker dễ dàng thực thi lệnh hệ thống ở cấp độ người dùng web-server và chiếm toàn quyền kiểm soát máy chủ.
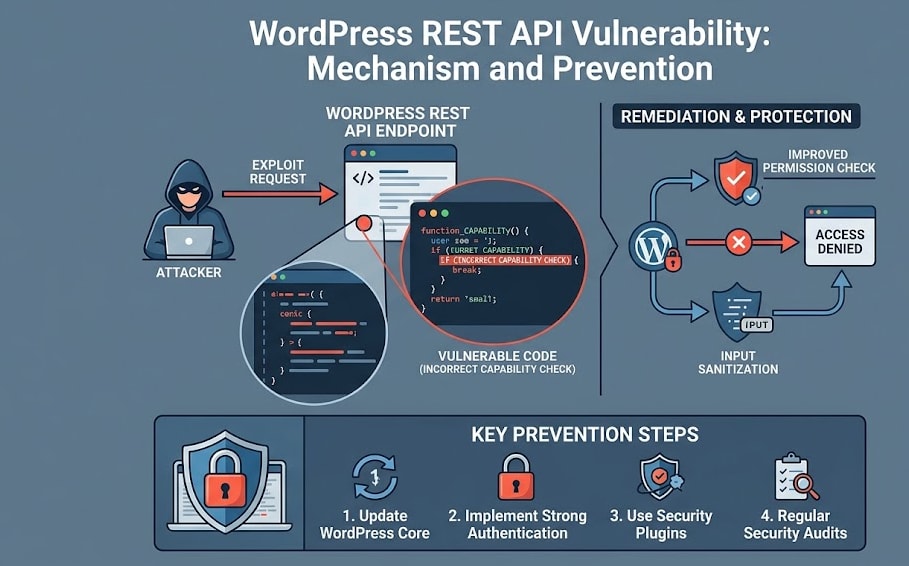
- Định tuyến yêu cầu độc hại qua điểm cuối REST API chưa được bảo vệ.
- Bỏ qua lớp kiểm tra quyền hạn nhờ sai sót trong logic xử lý hàm sanitize.
- Ghi đè hoặc chèn file PHP độc hại vào thư mục uploads để thực thi lệnh từ xa.
Quy trình kỹ thuật giảm thiểu nguy cơ bị tấn công
Để bảo vệ hệ thống trước các đợt quét tự động từ botnet, kỹ sư vận hành cần triển khai ngay lập tức các bước khắc phục theo thứ tự ưu tiên dưới đây.
Cập nhật bản vá WordPress Core và nâng cấp cơ sở dữ liệu
Thao tác nâng cấp phiên bản core là phương án triệt để nhất. Hãy thực hiện câu lệnh CLI để cập nhật trực tiếp mà không cần thông qua giao diện quản trị điều hành web.
Trước khi chạy lệnh cập nhật, luôn đảm bảo bản sao lưu toàn bộ cơ sở dữ liệu và thư mục nguồn đã được lưu trữ an toàn ở một máy chủ độc lập.
wp core check-update
wp core update
Cấu hình quy tắc chặn tại WAF và máy chủ Nginx
Nếu chưa thể nâng cấp phiên bản core ngay lập tức do vướng mắc về độ tương thích của plugin, việc chặn các truy vấn bất thường ngay tại tầng gateway là giải pháp tình thế bắt buộc.
Thêm trực tiếp cấu hình chặn các yêu cầu nghi vấn vào tệp tin thiết lập của máy chủ Nginx hoặc hệ thống Reverse Proxy để giảm tải cho backend.
Vô hiệu hóa toàn bộ REST API bằng các plugin ẩn API có thể làm gãy các tính năng cốt lõi như trình biên soạn Gutenberg, WooCommerce API hoặc các kết nối Webhook từ bên thứ ba. Thay vì tắt hoàn toàn, hãy sử dụng quy tắc rate-limit hoặc giới hạn truy cập theo danh sách IP cho các điểm cuối nhạy cảm.
Rà soát tệp tin bất thường và phân quyền lại bộ lưu trữ
Kẻ tấn công thường để lại tệp tin backdoor trong thư mục chứa dữ liệu tĩnh nhằm duy trì quyền truy cập lâu dài ngay cả khi lỗ hổng gốc đã được vá.
Tiến hành quét cấu trúc thư mục và thiết lập lại thuộc tính phân quyền chuẩn để ngăn chặn máy chủ thực thi các tệp lệnh PHP nằm sai vị trí quy định.
| Thư mục | Quyền hạn chuẩn (CHMOD) | Hành động kỹ thuật |
|---|---|---|
| /wp-content/uploads/ | 755 (Directory) / 644 (File) | Chặn thực thi mọi tệp .php bằng Nginx rule |
| /wp-config.php | 400 hoặc 440 | Khóa quyền ghi tuyệt đối đối với web-server user |
Đánh giá kiến trúc: Có nên tiếp tục sử dụng WordPress cho dự án?
Sự xuất hiện liên tục của các lỗ hổng nghiêm trọng khiến nhiều doanh nghiệp đặt câu hỏi về tính an toàn của hệ sinh thái mã nguồn mở này trong các dự án quy mô lớn.
WordPress vẫn là một nền tảng quản trị nội dung tuyệt vời nhờ tốc độ triển khai nhanh và hệ sinh thái phong phú. Bạn hoàn toàn có thể tiếp tục sử dụng cho các dự án nội dung, trang tin tức hay trang giới thiệu sản phẩm nếu tuân thủ chặt chẽ các nguyên tắc an ninh mạng. Bạn có thể tham khảo thêm bài viết về kiến trúc bảo mật máy chủ Linux để tối ưu hóa môi trường hạ tầng.
Đối với các hệ thống tài chính, ứng dụng lưu trữ dữ liệu người dùng nhạy cảm hoặc ứng dụng đòi hỏi logic nghiệp vụ phức tạp, việc cân nhắc chuyển sang các framework hiện đại hoặc mô hình Headless CMS sẽ giúp phân tách rõ ràng giữa giao diện hiển thị và cSDL cốt lõi, giảm thiểu diện tích bị tấn công.
- RCE: Khả năng kẻ tấn công thực thi các câu lệnh điều khiển hệ thống tùy ý từ xa trên máy chủ mục tiêu.
- REST API: Giao diện lập trình ứng dụng tuân theo các nguyên tắc kiến trúc REST giúp các hệ thống giao tiếp với nhau qua giao thức HTTP.
- WAF: Tường lửa chuyên dụng bảo vệ ứng dụng web khỏi các cuộc tấn công kỹ thuật số ở tầng ứng dụng.
- Headless CMS: Kiến trúc quản trị nội dung tách biệt hoàn toàn giữa phần quản lý dữ liệu backend và phần hiển thị frontend.
Các biện pháp chặn bằng WAF hay cấu hình phân quyền chỉ đóng vai trò giảm thiểu rủi ro tạm thời. Nếu mã nguồn core không được cập nhật bản vá chính thức từ nhà phát triển, kẻ tấn công vẫn có thể tìm ra các điểm mù khác để bypass tường lửa. Hướng dẫn này không áp dụng cho các hạ tầng Shared Hosting bị giới hạn quyền truy cập dòng lệnh hoặc không cho phép tùy chỉnh cấu hình máy chủ web.